Sophos
Sophos ไม่ต้องติดตั้ง agent เช่นกัน — ส่ง log เข้า L-Flow ได้โดยตรงผ่าน syslog มีสามส่วนที่ต้องตั้งค่าบนตัว Sophos เอง: เปิด logging บน firewall rule, สร้างปลายทาง syslog server, และเปิดใช้งานประเภท log ที่จะส่งไปยังปลายทางนั้น
เปิด logging บน Firewall Rule
ทำซ้ำขั้นตอนนี้กับทุก rule ที่ต้องการเก็บ log — เหมือน FortiGate การตั้งค่าเป็นรายตัว rule ไม่มีสวิตช์เปิดรวมทั้งระบบ
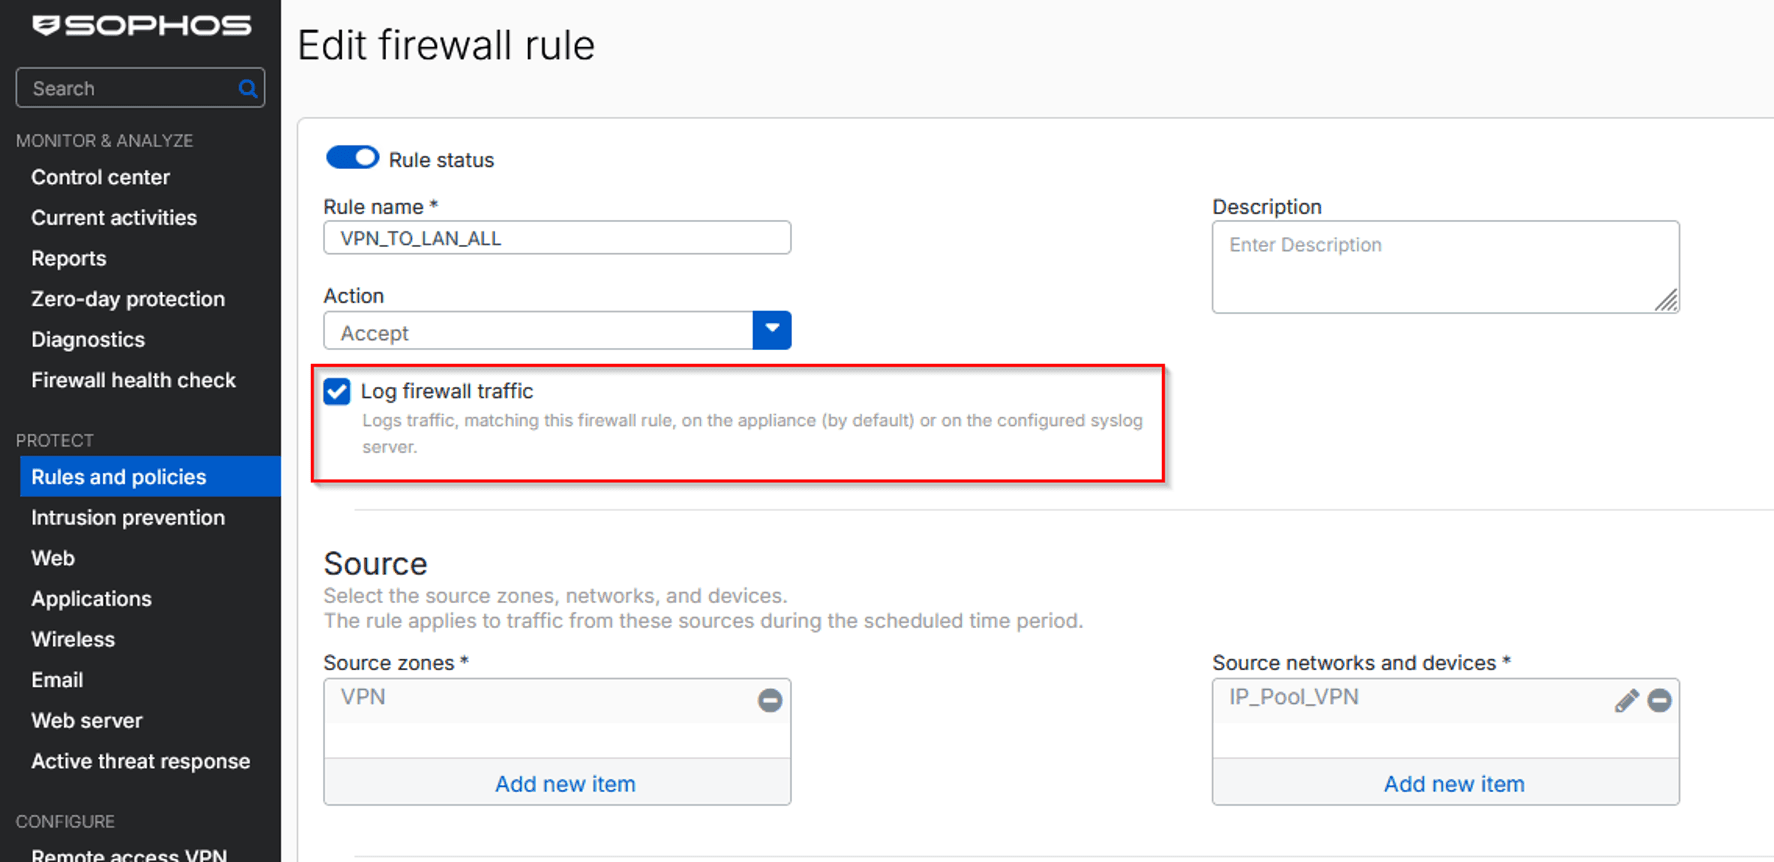
- เปิด rule ที่ต้องการแก้ไขไปที่ Protect → Rules and policies แล้วเลือก rule ที่ต้องการเก็บ log เพื่อเปิดหน้าแก้ไข
- เปิด Log firewall trafficติ๊กช่อง Log firewall traffic แล้วบันทึก
สร้างปลายทาง Syslog Server
ตั้งค่าครั้งเดียวต่อเครื่อง Sophos หนึ่งตัว ใช้ได้กับทุก rule ที่เปิด logging ไว้แล้วในขั้นตอนก่อนหน้า
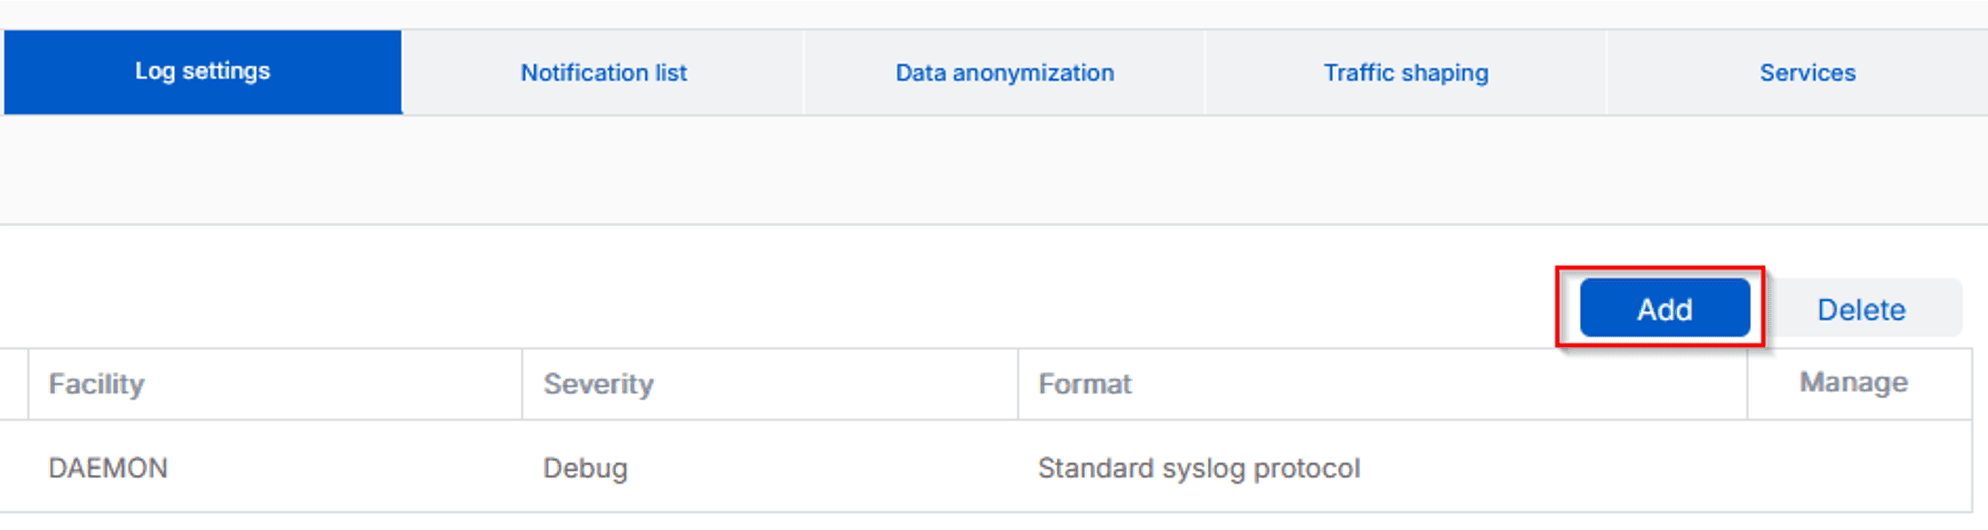
- เปิดหน้า Log settings แล้วกด Addไปที่ Configure → System services แท็บ Log settings แล้วกด Add เพื่อสร้างปลายทาง syslog ใหม่
- กรอกรายละเอียดปลายทางตั้งชื่อ (เช่น
L-Flow), ใส่ IP หรือโดเมนของเซิร์ฟเวอร์ L-Flow ในช่อง IP address / Domain, พอร์ต515, Facility เป็นDAEMON, Severity level เป็นDebug(เพื่อให้ส่ง log ครบทุกระดับความรุนแรง ไม่ถูกกรองออกไปก่อน), Format เป็นStandard syslog protocol
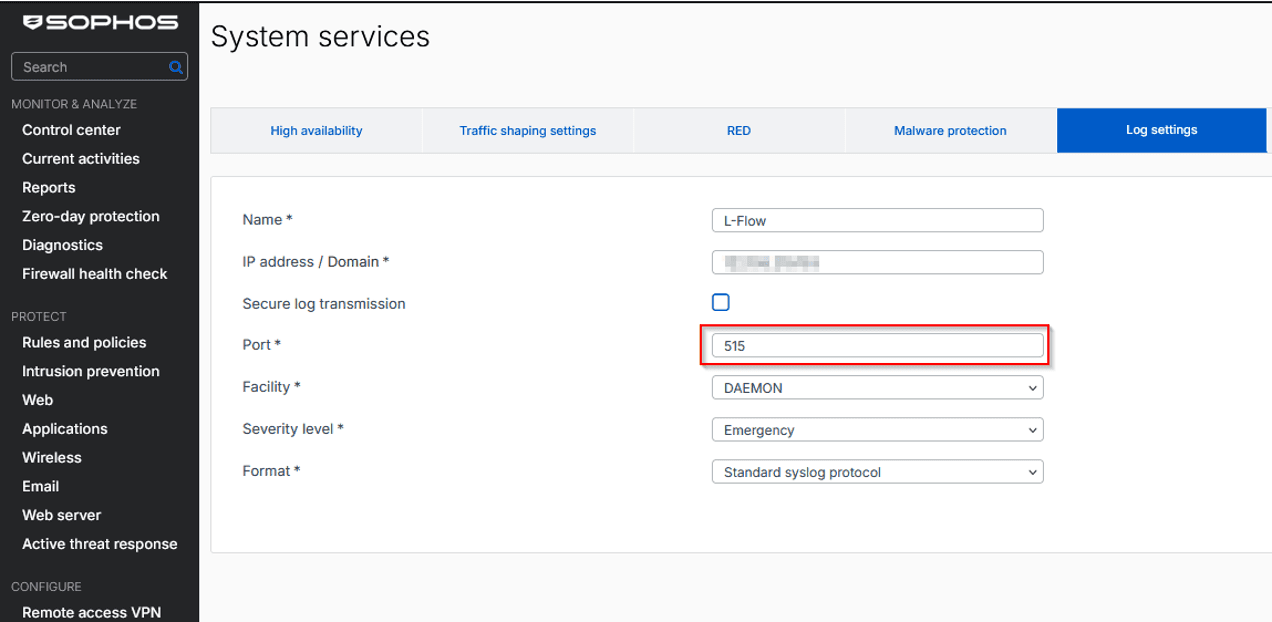
UDP 515 — คนละพอร์ตกับ FortiGate (514) ต้องใส่ให้ตรงเปิดใช้งานประเภท log ที่จะส่งไปยัง L-Flow
อยู่ในหน้าเดียวกับขั้นตอนก่อนหน้า แค่เลื่อนลงมาที่ตาราง Log settings ด้านล่าง
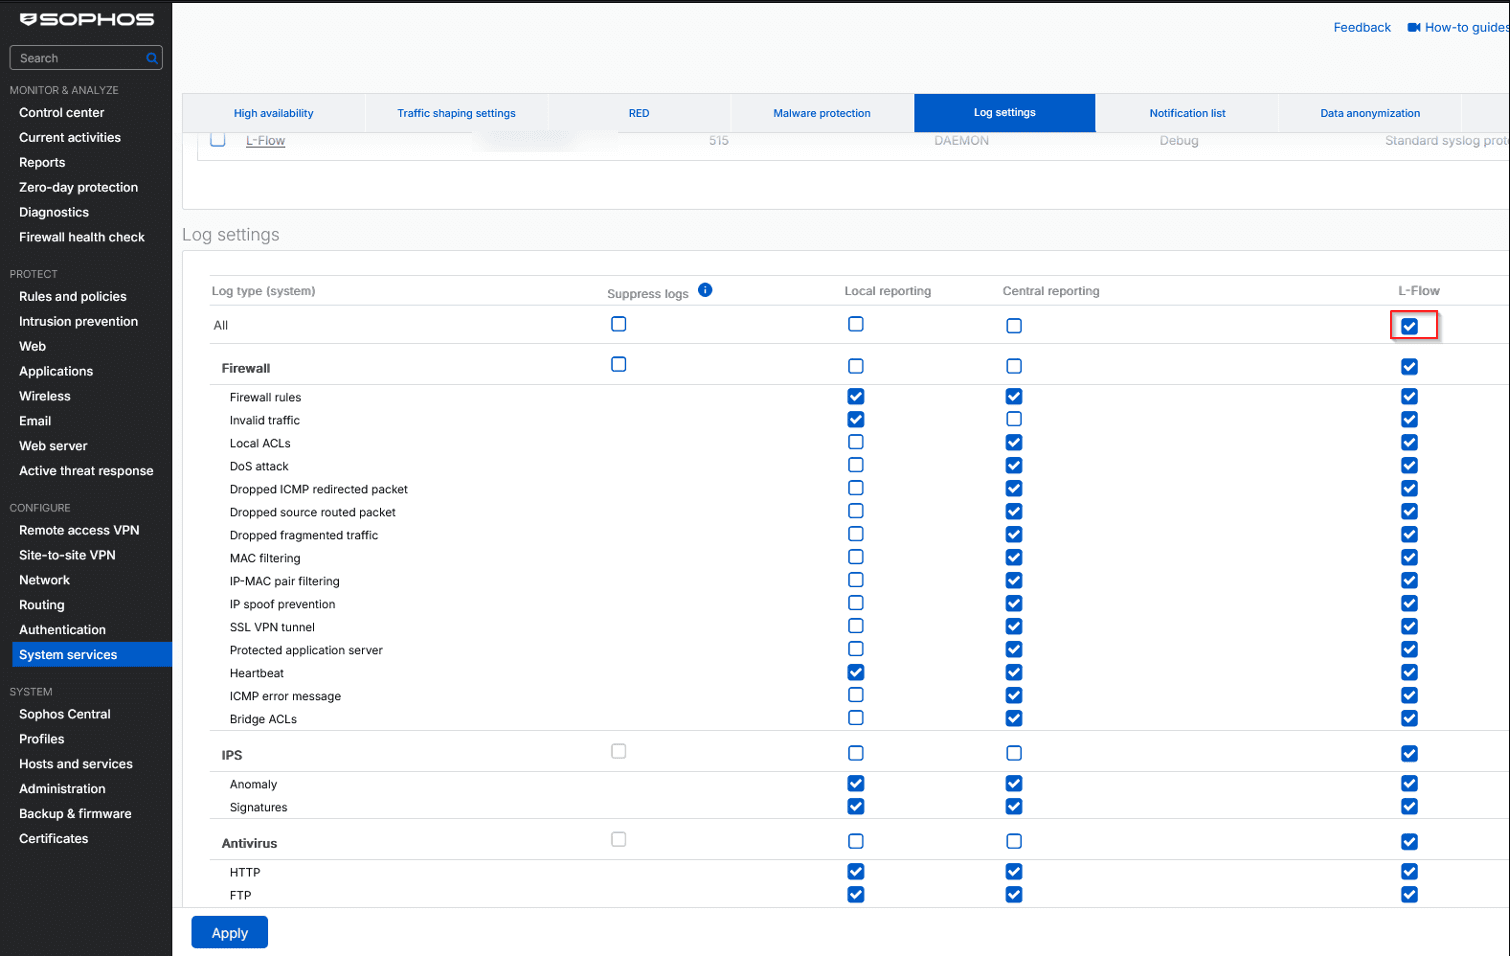
- เลื่อนลงมาที่ตาราง Log settingsตารางนี้อยู่ใต้รายการปลายทาง syslog ในหน้าเดียวกัน แสดงคอลัมน์ตามชื่อปลายทางที่สร้างไว้ (เช่น L-Flow)
- ติ๊ก All แล้วกด Applyติ๊กช่อง All ในคอลัมน์ L-Flow เพื่อส่ง log ทุกประเภท แล้วกด Apply
ตรวจสอบว่า log เข้ามาจริง
เข้าหน้า Explore แล้วค้นด้วย vendor:sophos — ปกติ log จะเริ่มเข้ามาภายในไม่กี่นาทีหลังตั้งค่าเสร็จ
ถ้ายังไม่มี log เข้ามา ให้ตรวจสอบตามลำดับนี้:
- เครือข่ายถึงกันหรือไม่เครื่อง Sophos ส่ง UDP ไปถึงพอร์ต 515 ของเซิร์ฟเวอร์ L-Flow ได้จริงหรือไม่ (ไฟร์วอลล์ตัวกลาง/เครือข่ายระหว่างทางบล็อกอยู่หรือเปล่า)
- เปิด Log firewall traffic ครบทุก rule หรือยังย้อนกลับไปเช็คว่าทุก rule ที่ต้องการเก็บ log ติ๊ก Log firewall traffic แล้วจริง
- ติ๊ก All ในตาราง Log settings แล้วหรือยังจุดที่พลาดบ่อยที่สุด — สร้างปลายทาง syslog ไว้แล้วแต่ลืมติ๊กเปิดในตาราง Log settings ด้านล่าง
- IP/โดเมนและพอร์ตถูกต้องหรือไม่ตรวจค่าที่ใส่ในช่อง IP address / Domain และ Port ของปลายทาง syslog อีกครั้ง
ฟิลด์ที่ค้นหาได้
ชื่อฟิลด์ของ Sophos ถูกแปลงเป็นมาตรฐาน ECS ก่อนจัดเก็บ เช่น IP ต้นทางค้นด้วย source.ip รายการฟิลด์ทั้งหมดและความหมาย ดูที่ ฟิลด์ของ Sophos